«Боцман» — платформа контейнеризации для управления мультикластерами
07.11.2026
Инфраструктура крупной организации редко остаётся однородной. Часть сервисов живёт на собственном оборудовании компании, часть — в публичных и частных облаках, а количество Kubernetes-кластеров измеряется уже не единицами. Каждое новое окружение добавляет задач администрирования: где-то надо накатить обновление, где-то пересобрать политики доступа, где-то разобраться со сбоем. Рано или поздно команда приходит к пониманию, что без единого инструмента управления такой парк не удержать.
Ответом на эту потребность стала платформа контейнеризации для управления мультикластерами «Боцман», разработанная российской командой и вошедшая в экосистему ИТ-холдинга «Группа Астра». Продукт не конкурирует с контейнерным оркестратором Kubernetes, а надстраивает над ним слой эксплуатации: оркестрация контейнеров остаётся на уровне ядра, а платформа управления контейнерами берёт на себя жизненный цикл кластеров и приложений — от развертывания до обновлений и мониторинга.
Проблема масштаба: почему одного Kubernetes недостаточно
Оркестратор отлично справляется с контейнерами внутри одного кластера, но корпоративная реальность сложнее. Окружения разнородны: часть на bare metal, часть в Яндекс Облаке, VK Cloud или VMware, часть на отечественных аппаратных платформах. У каждого — свои версии, свои настройки, свои ответственные. Обновления проводятся вручную и вразнобой, политики безопасности расходятся от кластера к кластеру, а диагностика инцидента превращается в обход владений.
Платформа «Боцман» решает эту задачу централизацией. Рутинные операции — масштабирование, обновление версий, контроль состояния, развертывание контейнерной инфраструктуры — выполняются из одной точки, что снижает нагрузку на инженеров и уменьшает зависимость эксплуатации от редких специалистов. По заявлению разработчика, работать с системой могут инженеры уровня Junior и Middle: порог входа в обслуживание намеренно занижен.
Как устроена архитектура
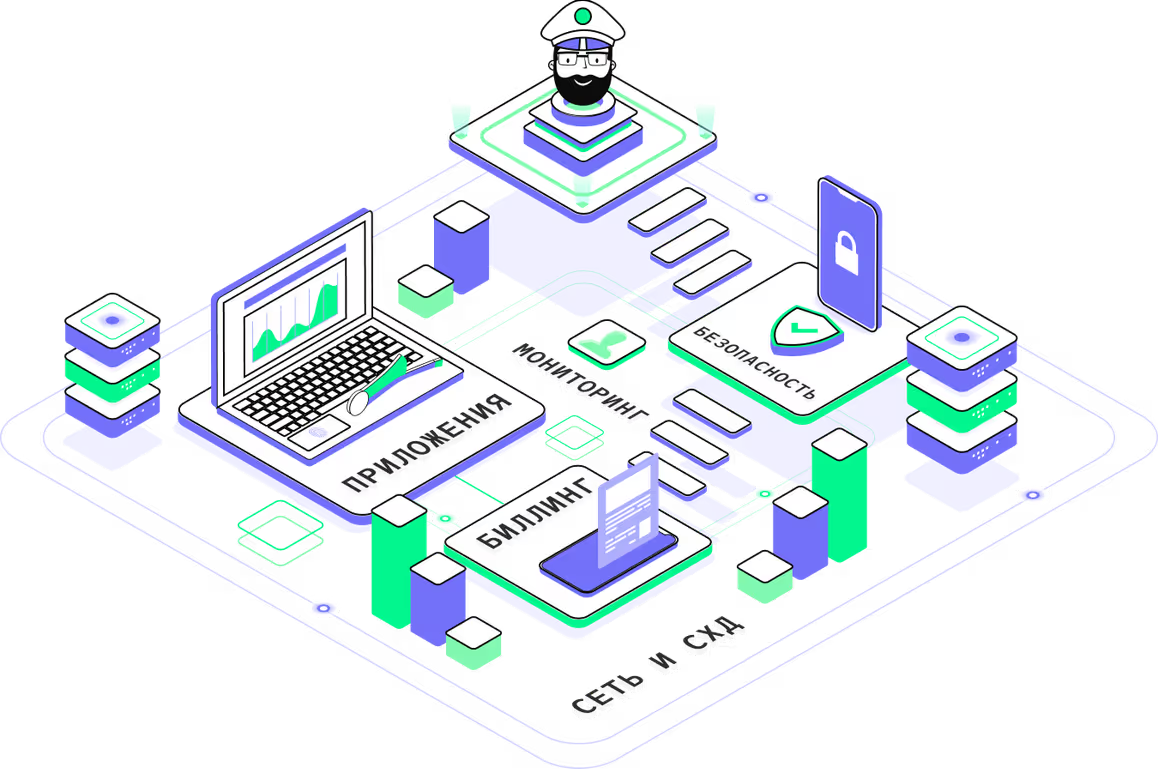
Первым поднимается управляющий инфраструктурный кластер — из него уже создаются и сопровождаются пользовательские. Такой контур даёт единый источник правды: конфигурации, обновления и шаблоны применяются ко всему парку, а не к отдельным островкам. Взаимодействовать с платформой можно тремя способами — через CLI, API и графический веб-интерфейс, что позволяет встраивать её как в CI/CD-конвейеры, так и в повседневную работу инженеров.
Гибридная облачная система принимает кластеры практически где угодно. Физические серверы, публичные облака, виртуализация — география размещения не ограничивает управление: все окружения видны в одной консоли.
Что умеет платформа
Функциональность покрывает полный цикл работы с контейнеризированными приложениями:
- централизованное управление мультикластерами Kubernetes: настройка, развертывание, обновление и масштабирование любого числа кластеров из одной консоли;
- встроенный GitOps-инструментарий — каталог приложений, версионирование и автоматизация доставки релизов;
- мониторинг, журналирование и самодиагностика с полуавтоматическим восстановлением после отказов, что закладывает основу отказоустойчивости;
- управление GPU-ресурсами и поддержка нагрузок машинного обучения — в этой области решение получило отраслевое признание как лучшая отечественная платформа для ИИ;
- гибкие политики аутентификации и разграничения доступа, включая работу в закрытых защищённых контурах;
- высокая доступность и резервирование на всех уровнях инфраструктуры.
Отдельного внимания заслуживает работа с ускорителями. Платформа поддерживает списки GPU для bare metal и vSphere, распределяя дорогие карты между задачами так, чтобы вычислительные мощности не простаивали. Для компаний, которые параллельно развивают аналитику и обучают модели, это прямой аргумент экономии.
Кому и зачем
Целевая аудитория — корпоративный сегмент: организации критической информационной инфраструктуры, госсектор, крупные компании с распределённой инфраструктурой. Платформа оркестрации востребована там, где Kubernetes уже есть, а расходы на администрирование кластеров растут быстрее штата. Второй сценарий — переход на отечественное ПО: облачная платформа одинаково работает и в публичном облаке, и в закрытом контуре предприятия, поэтому интеграция в существующий ландшафт проходит без ломки привычных процессов.
Экосистема и совместимость
После вхождения в «Группу Астра» решение интегрировалось с продуктами холдинга: ОС Astra Linux, системой управления исходным кодом GitFlic, СУБД Tantor, платформой виртуализации «Брест» и средством автоматизации Astra Automation. Значительная часть корпоративного стека закрывается без обращения к зарубежным вендорам.
Архитектурно продукт разрабатывался как самостоятельная платформа, а не компиляция открытых компонентов под российский рынок. Документация и технические материалы выложены в открытый доступ на сайте bootsman.tech: там описаны требования к инфраструктуре, сценарии развертывания и порядок внедрения — от пилота до промышленной эксплуатации с обучением команды заказчика.
Безопасность как обязательное условие
Для критичных сред формальные подтверждения значат не меньше характеристик. Платформа включена в Единый реестр российского ПО Минцифры (запись № 21339, февраль 2024 года), а в декабре 2025-го получила запись в реестре средств защиты информации ФСТЭК с 4-м классом защиты. Это открывает применение в ГИС, на объектах КИИ и в системах персональных данных. Оперативное закрытие уязвимостей в компонентах заявлено разработчиком как отдельное направление снижения ИБ-рисков.
Поддержка по подписке
Модель распространения — подписка с технической поддержкой от вендора. Уровня два: «Стандарт» с обслуживанием в будние дни и «Премиум» с круглосуточным режимом и согласованным SLA на устранение инцидентов. Для корпоративного заказчика это переводит ответственность за работоспособность из плоскости «сообщество разберётся» в плоскость договора, что при выборе платформы контейнеризации нередко оказывается решающим фактором.
Конкурентное поле и позиция продукта
Контейнеризация на базе Kubernetes в России стала зрелой нишей: рядом действуют «Штурвал», Nova Container Platform и Deckhouse Kubernetes Platform. «Боцман» выделяется централизованной моделью управления, гибкими политиками безопасности и совместимостью с разными системами метрик и логов — команда сохраняет привычный стек наблюдаемости и не попадает в жёсткую зависимость от одного набора инструментов.
История продукта показательная: он вырос из инженерного подразделения группы SMART, получил собственное юридическое лицо в 2024 году и был приобретён «Группой Астрой» — точнее, её холдингом. Сочетание гибридной облачной архитектуры, сертифицированной защищённости и встроенной поддержки ИИ-нагрузок определяет сегодняшнюю роль: платформа «Боцман» рассматривается как один из базовых инструментов построения управляемых Kubernetes-инфраструктур там, где на первом месте стоят безопасность и технологическая независимость.
|